

Mai mulți români au căzut victime unei campanii cu sms-uri capcană lansate de atacatori chiar în perioada Paștelui.
După ce au accesat link-ul din mesaj, au descărcat și instalat o aplicație malițioasă pentru Android, denumită ”Voicemail”, care permiteau atacatorilor să spioneze utilizatorul și să extragă date sensibile legate de activitatea lui pe dispozitiv, avertizează Directoratul Național de Securitate Cibernetică (DNSC).

Acest lucru se întâmpla imediat după ce ”Voicemail” era instalată, iar utilizatorul acorda anumite permisiuni pe care aplicația le cerea.
„În cazul în care ați instalat și acordat permisiuni multiple unei astfel de aplicații, recomandăm să folosiți o soluție de securitate pentru eliminarea acesteia sau să reveniți la setările din fabrică ale dispozitivului. Nu uitați înainte să faceți un back-up pe o sursă externă a datelor esențiale pentru dvs. (contacte, imagini, videoclipuri, etc.), pentru a nu le pierde.
- Românii ar putea să nu mai fie deconectați de la curent, gaze sau apă pentru datorii la facturi
- Piteștiul a retrăit finalul anilor ’90! Angels, Body & Soul și L.A. au ridicat sala în picioare. Spectacol rar la Casa Sindicatelor!
- Schimbări importante pe Airbnb din 20 noiembrie! Turiștii nu vor mai fi obligați
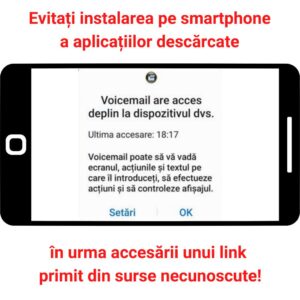
Pentru a vă proteja de acest tip de amenințare online, echipa Directoratului vă recomandă să:
Evitați accesarea link-urilor și deschiderea atașamentelor provenite din surse necunoscute;
Acordați permisiuni aplicațiilor mobile în mod punctual și în funcție de necesități;
Verificați și gestionarea periodică a permisiunilor aplicațiilor mobile;
Utilizați soluții antivirus și actualizați constant semnăturile acestora (update);
Activați opțiunea de verificare a securității aplicațiilor mobile instalate și a opțiunii de blocare a celor din surse necunoscute;
Actualizați sistemul de operare la ultima versiune compatibilă cu sistemul utilizat;
Dacă realizați că ați căzut victimă acestui tip de atac evitați cu orice preț autentificarea pe conturi fără a realiza o resetare din fabrică a dispozitivului sau recuperarea datelor dintr-un backup creat după instalarea aplicației malițioase!
În cazul în care v-ați autentificat pe anumite conturi, după ce ați acordat permisiuni unei astfel de aplicații malițioase, recomandăm să vă schimbați parolele corespondente și să activați autentificarea multifactorială (2FA), acolo unde este posibil. Dacă ați folosit date de card, contactați imediat banca pentru raportarea problemei și înlocuirea cardului, dar și a datelor de autentificare dedicate serviciului de internet banking.”, transmite DNSC.
Foto principal: descriptiv/ Sursă digi24.ro